Sapie-⁠Guardian (AI DLP)

민감정보 유출 없이
생성형 AI를 안전하게

프롬프트와 첨부 파일이 외부 AI에 닿기 전에 민감정보를 찾아 막고, AI 사용 정책과 기록을 한곳에서 관리합니다.

관리자 — 위반 현황 대시보드

Sapie-Guardian 관리자 대시보드 — 위반 건수 추이 그래프, 위반 유형 TOP 10, 생성형 AI 서비스별 사용 비율, 부서별 위반 분포

사용자 — 보내기 전에 탐지 · 안내

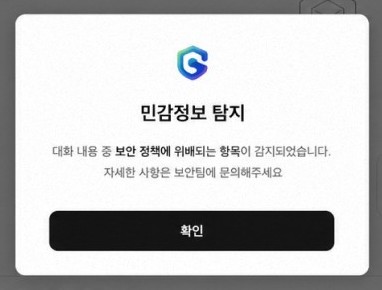
ChatGPT 화면 위에 뜬 Sapie-Guardian 안내 창 — 민감정보 탐지. 대화 내용 중 보안 정책에 위배되는 항목이 감지되었습니다. 자세한 사항은 보안팀에 문의해주세요
실제 제품 화면입니다. 이름 · 계정 · 수치는 시연용 예시입니다.
  • 문맥까지 읽습니다

    패턴 · 키워드에 더해 경량 언어 모델이 판단합니다.

  • 파일 속까지 봅니다

    HWP · 오피스 · PDF 등 업무 파일 11종을 검사합니다.

  • 쓰던 장비는 그대로

    기존 웹 프록시 · DLP 뒤에 한 층으로 붙습니다.

  • 11종

    내용까지 읽는 업무 파일 형식

  • 8종

    통제하는 생성형 AI 서비스 · 코딩 도구

  • 2주 안팎

    기본 구축 기간

  • 특허 제10-3014111호

    민감 정보 탐지 기술 · 2026.08.31 등록

출처 · Sapie-⁠Guardian 제품 소개서 v2.0(2026.05) · 제품 소개 페이지 · 특허증(특허 제10-3014111호). 파일 형식과 AI 서비스 수는 2026년 10월 기준입니다.

Sapie-⁠Guardian이 정책을 거는 생성형 AI

ChatGPTCodexClaudeClaude CodeGeminiGemini CLIPerplexityMicrosoft Copilot요청에 따라 추가

WHY SAPIE-GUARDIAN

AI 보안은 기존 IT 보안만으로
충분하지 않습니다

네트워크와 단말 보호를 넘어 프롬프트 · 파일 · 사용 행위까지 관리해야 합니다.

이럴 때거치지 않을 때Sapie-⁠Guardian을 거칠 때
프롬프트에 고객 주민등록번호를 붙여 넣으면그대로 외부 AI로 넘어갑니다보내기 전에 찾아 막고, 이유를 바로 안내합니다
계약서를 첨부하면파일 내용이 외부 모델로 넘어갑니다업무 파일 11종의 내용까지 읽어 정책대로 처리합니다
부서마다 기준이 다르면서비스 접속을 열거나 끊는 것뿐입니다부서 · 사용자마다 허용 · 차단 · 마스킹 · 치환 · 로깅을 다르게 겁니다
사고가 나면누가 무엇을 보냈는지 남아 있지 않습니다입력 · 응답 · 차단 이력이 감사 근거로 남습니다

AI 활용은 열고,
정보 유출과 정책 위반은 통제합니다

보안팀은 가시성을 확보하고, 임직원은 승인된 범위에서 안전하게 AI를 활용합니다.

Sapie-⁠Guardian의 탐지 기술 특허

민감 정보 탐지 시스템 및
민감 정보 탐지 방법

사용자 컴퓨터와 외부 생성형 AI 서버 사이의 통신을 중계하고, 언어 모델 기반 문맥 탐지 서버로 민감 정보를 탐지 · 제어하는 시스템입니다.

특허 번호
제10-3014111호
출원
제10-2025-0109040호2025.08.07
등록
2026.08.31
특허권자
솔트웨어(주)
특허증 — 특허 제10-3014111호 민감 정보 탐지 시스템 및 민감 정보 탐지 방법, 특허권자 솔트웨어(주), 등록 2026년 8월 31일
특허증 · 지식재산처 발급특허증 크게 보기
다음02동작 방식

HOW IT WORKS

프롬프트 작성부터 응답까지
AI 사용 흐름 전체를 지킵니다

Sapie-⁠Guardian을 거치도록 구성한 AI 이용 경로가 대상입니다. 요청마다 무엇이 들었는지 찾고, 기업 정책대로 처리한 다음 결과를 남깁니다.

기존 보안 장비 뒤, 생성형 AI 앞의 한 층

사내 업무망

  1. 임직원 PC
  2. 기존 보안 프록시 · 방화벽

기존 프록시를 대체하지 않습니다. URL · 도메인 · 세션 · SSL 접근 제어는 그대로 둡니다.

프롬프트 · 파일

Sapie-⁠GuardianAI DLP Control Zone

  • Proxy

    1. HTTPS 복호화
    2. 메시지 · 파일 내용 추출
    3. 분석 요청

    결과허용 · 차단 · 로깅

  • Core

    1. 프롬프트 전처리
    2. 파일 파서
    3. 탐지 파이프라인

    결과정책 판단 · 마스킹 · 치환

  • AI Server

    • Sapie-⁠sLLM
    • 분류 모델
    • 임베딩 모델
  • Admin

    • 환경 설정
    • 사용자 · 관리자
    • 정책
    • 대화 · 위반 이력
    • 모델
    • 모니터링
허용된 요청

외부 AI 서비스 8종

AI Application

  • ChatGPT
  • Claude
  • Gemini
  • Perplexity
  • Microsoft Copilot

AI Coding Tools

  • Codex
  • Claude Code
  • Gemini CLI
가드레일로 탑재

사내 AI 에이전트 플랫폼

Sapie-⁠ADP(AI Data Platform)

플랫폼 안의 AI 활용도 기업이 정한 보안 · AI 이용 정책대로 통제합니다.

출처 · Sapie-⁠Guardian 제품 소개서 v2.0(2026.05) 16쪽 구성도 · Sapie-⁠ADP 출시 보도(데일리시큐 2026.09.30)

01DETECT · 프롬프트 · 파일 검사

문제직원이 프롬프트에 고객 주민등록번호를 붙여 넣습니다

탐지

구성한 경로에서는 외부 AI보다 Sapie-⁠Guardian이 요청을 먼저 받습니다. 개인정보 패턴과 기밀 키워드를 찾고, 경량 언어 모델(sLLM)⁠이 앞뒤 문맥을 읽어 정해 둔 낱말로는 잡히지 않는 민감정보까지 가려냅니다.

  • 첨부 파일은 HWP · HWPX · DOC · DOCX · PPT · PPTX · XLS · XLSX · PDF · ODT 등 11종 형식의 내용까지 읽습니다.
  • ChatGPT · Claude · Gemini · Perplexity · Microsoft Copilot 같은 웹 서비스와 Codex · Claude Code · Gemini CLI 같은 AI 코딩 도구로 가는 요청을 함께 봅니다.

02PROTECT · 정책 처리

문제첨부한 계약서가 그대로 외부 모델로 넘어갑니다

보호

찾아낸 내용은 관리자가 정한 정책대로 처리합니다. 위반 입력과 파일 업로드는 외부로 넘기지 않고, 민감한 부분만 가리거나(마스킹) 다른 값으로 바꾸는(치환) 정책도 걸 수 있습니다.

  • 막힌 사용자에게는 이유를 적은 안내가 바로 뜹니다. 안전한 요청은 평소처럼 처리됩니다.
  • AI가 돌려준 응답에 기밀 · 민감정보가 섞여 있어도 거릅니다.

5가지정책 처리 — 허용 · 차단 · 마스킹 · 치환 · 로깅

03RESPOND · 기록 · 분석

문제사고가 나도 누가 무엇을 보냈는지 남아 있지 않습니다

대응

사용자 입력과 AI 응답, 위반 이력과 정책 적용 결과를 모두 남깁니다. 사용자 행위 분석⁠(UEBA)⁠이 평소와 다른 사용 패턴을 찾아 알리고, 관리자 화면에서 부서 · 사용자별 위반 현황을 봅니다.

  • 누가 무엇을 보냈고 무엇을 돌려받았는지가 감사 근거로 남습니다.
  • 쌓인 로그로 AI 보안 리포트를 만듭니다.
다음03기능

FEATURES

Sapie-⁠Guardian 핵심 기능

민감정보 탐지, 허용 · 차단 정책, 사용 로그, 이상 행위 분석을 한곳에서 제공합니다.

실시간 위반 화면 — 정책별 위반 추이 그래프, 탐지 유형(계좌번호 · 이메일 · 휴대전화번호 · 카드번호 등) 필터, 위반 목록
채팅 기록 화면 — 오늘의 메시지 · 정책 탐지 · 차단 건수와 대화 목록(사용자 · AI 서비스 · 전송 여부 · 위험 수준)
관리자 대시보드 — 위반 건수 추이, 위반 유형 TOP 10, 생성형 AI 서비스별 사용 비율, 부서별 위반 분포
위반 사용자 상세보기 창 — 이름 · 부서 · 계정 · 상태 · 위반 횟수 · 마지막 채팅
관리 콘솔 — 대시보드 · 실시간 위반 · 채팅 기록 · 위반 사용자 상세. 실제 제품 화면이고, 이름 · 계정 · 수치는 시연용 예시입니다.
  • 민감정보 입력 · 업로드 차단

    프롬프트와 첨부 파일의 민감정보를 실시간으로 식별해 외부 전송을 막습니다.

  • 부서 · 사용자별 AI 사용 정책

    업무와 권한에 맞춰 AI 서비스와 사용 범위를 세밀하게 나눕니다.

  • 감사 대응을 위한 사용 로그

    누가 · 언제 · 어떤 AI를 썼는지 기록해 규제 준수와 감사 대응 근거를 남깁니다.

  • 허용 · 차단 기준 중앙 설정

    기업 보안 기준을 정책으로 정의해 전사 AI 사용 환경에 같게 적용합니다.

  • 위험 행위 자동 탐지 · 알림

    정책 위반과 이상 행위를 자동으로 찾아 보안 담당자에게 알립니다.

  • 대시보드 통합 모니터링

    AI 사용 현황과 보안 이벤트를 한 화면에서 보고 운영 부담을 줄입니다.

접근 제어

AI Enterprise 서비스 접근 권한을
조직별로 제어합니다

워크스페이스 ID를 기준으로 관리자가 기업형 사용자 환경을 식별 · 관리합니다. 조직 단위 권한으로 AI 사용 범위를 나눕니다.

  1. 워크스페이스 ID 식별
  2. 조직 단위 권한
  3. AI 사용 범위 제어

행위 분석

이상 사용 패턴을 찾는
사용자 행위 분석

한 번의 입력이 아니라 프롬프트 작성 · 파일 첨부 · 업로드로 이어지는 행위 흐름을 함께 봐서 정상 사용과 이상 행위를 가립니다.

  1. 프롬프트 작성
  2. 파일 첨부 · 업로드
  3. 평소와 다른 패턴 탐지
다음04도입

ADOPTION

기업 환경에 맞춰
설치형 · 구축형 · SaaS형으로

유휴 장비를 활용한 설치형부터 장비를 더하는 구축형, 클라우드 기반 SaaS형까지 생성형 AI 보안 환경에 맞는 방식으로 들입니다.

  • 유휴 장비

    설치형

    유휴 장비에 설치해 고객 환경 안에 둡니다.

  • 장비 추가

    구축형

    장비를 더해 내부망 · 폐쇄망에 세웁니다. 데이터를 밖으로 내보내지 않고 검증합니다.

  • 클라우드

    SaaS형

    장비 없이 클라우드 기반으로 빠르게 시작합니다.

이런 조직에 맞습니다

  • 민감정보를 다루는 기업

    고객정보 · 소스코드 · 계약서가 AI에 입력되거나 업로드될 위험을 줄입니다.

  • 감사 · 규제 대응이 필요한 조직

    AI 사용 이력과 정책 위반 기록을 내부 감사와 규제 대응 근거로 씁니다.

  • 전사 AI 확산을 준비하는 조직

    부서 · 사용자별 기준을 먼저 세워 통제할 수 있는 AI 업무 환경을 만듭니다.

공공기관이라면

국가 망 보안체계(N2SF)

공공기관의 정보자산을 데이터 중요도에 따라 나눠 접근과 활용을 통제하는 국가 보안 기준입니다. Sapie-⁠Guardian은 이처럼 보안 요구가 높은 공공 환경에도 적용할 수 있습니다.

  1. 기밀Classified
  2. 민감Sensitive
  3. 공개Open

도입 절차

  1. 01

    도입 문의
    기본 정보 확인

  2. 02

    보안 요구사항
    환경 협의

  3. 03

    관리자 계정
    콘솔 준비

  4. 04

    연동
    사전 테스트

  5. 05

    운영 정책
    확정 · 이관

기본 구축은 약 2주입니다. 연동할 생성형 AI · 파일 형식과 고객 정책을 반영하는 범위에 따라 달라집니다(제품 소개서 v2.0).

사용자 쪽 연결

브라우저 확장에서 이메일 인증으로 로그인하면 연결됩니다.

  1. Sapie-Guardian 확장 로그인 창 — 이메일 주소를 넣고 인증 코드를 받는다

    1이메일 인증 로그인

  2. 연결된 확장 창 — 「안전하게 연결됨」과 남은 시간, 재연결 · 로그아웃 단추

    2연결됨

다음05사양

SPECS

도입 전에 확인하실 것

분류
기업용 생성형 AI 보안(AI DLP)
출시
2025년 9월
지원 AI
8종 — ChatGPT · Codex · Claude · Claude Code · Gemini · Gemini CLI · Perplexity · Microsoft Copilot
첨부 파일
업무 파일 형식 11종 — HWP · HWPX · DOC · DOCX · PPT · PPTX · XLS · XLSX · PDF · ODT 등
탐지 방식
개인정보 패턴 · 기밀 키워드 · 문맥 기반 탐지(경량 언어 모델) · 사용자 행위 분석⁠(UEBA)
정책 처리
허용 · 차단 · 마스킹 · 치환 · 로깅 — 부서 · 사용자별
접근 제어
기업형 워크스페이스 ID 기반 · 조직 단위 권한 관리
도입 방식
설치형(유휴 장비) · 구축형(장비 추가) · SaaS형(클라우드)
구성
Proxy · Core(탐지 엔진) · AI Server(Sapie-⁠sLLM · 분류 · 임베딩 모델) · Admin(관리자 콘솔)
다음06FAQ

FAQ

기술 검토와
자주 묻는 질문

보안 · 개인정보 · 인프라 조직이 먼저 확인하는 항목입니다.

웹 프록시는 URL · 도메인 · 세션 단위로 접속을 통제하고, 기존 DLP는 이메일 · 문서 · 웹 업로드가 중심입니다. Sapie-⁠Guardian은 생성형 AI로 가는 프롬프트 · 첨부 파일 · 응답의 내용과 사용 행위를 봅니다. 기존 프록시를 대체하지 않고 그 뒤에 한 층으로 붙습니다.

우리 조직의 생성형 AI 사용,
어디까지 허용하고 무엇을 차단해야 할까요?

Sapie-⁠Guardian 데모와 함께 적용 방안을 확인하세요.